Violação de dados de fornecedor expõe informações de clientes do Chase, Visa e Mastercard
O J.P. Morgan Chase alertou que sofreu uma violação de dados após um ciberataque a um prestador de serviços terceirizado ter exposto informações pessoais e dados de marketing de clientes.
O banco afirmou que o incidente não interrompeu seus serviços e não está relacionado a uma interrupção de serviços ocorrida no início desta semana.
Publicidade
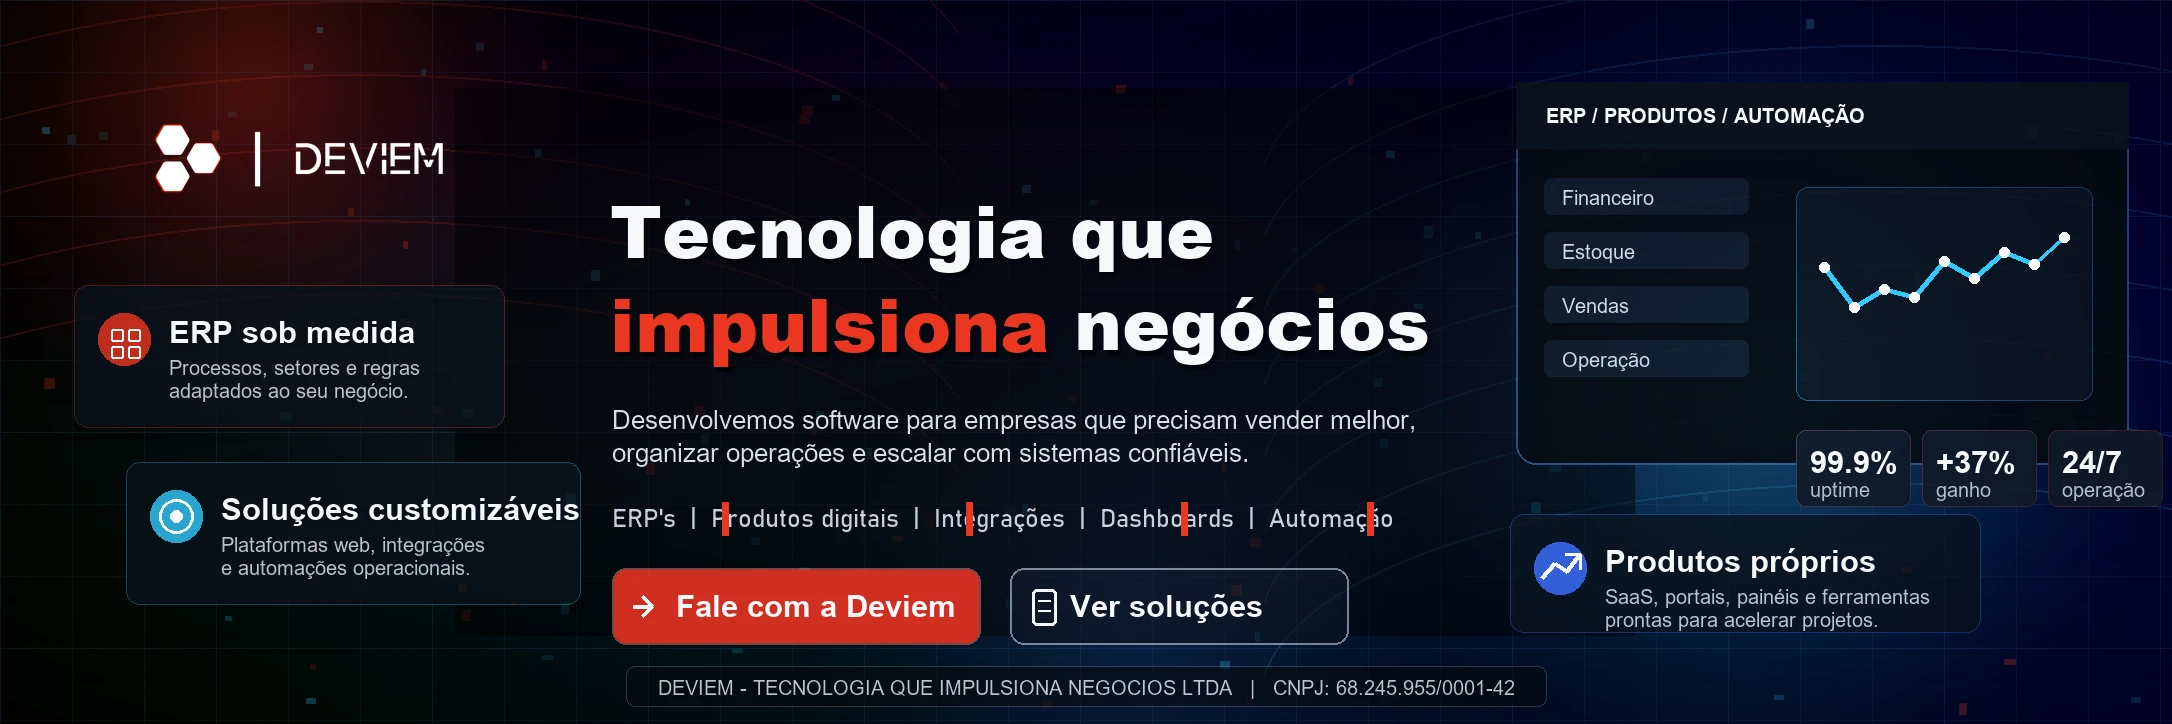
"Ficamos sabendo que terceiros que prestam serviços à empresa foram alvo de um ciberataque", diz o
"Com base na nossa investigação até agora, acreditamos que os invasores acessaram determinados dados de marketing mantidos por esses fornecedores, que podem incluir alguns nomes de clientes e endereços de e-mail."
O J.P. Morgan Chase Bank é o maior banco dos Estados Unidos em termos de ativos, com cerca de US$ 4,1 trilhões em junho de 2026. Sua divisão de banco de varejo informa cerca de 78 milhões de clientes digitais ativos.
A Visa e a Mastercard confirmaram separadamente incidentes com terceiros em declarações à imprensa, embora não tenham confirmado nenhum impacto sobre os clientes.
As duas empresas são grandes operadoras de redes de pagamentos globais, com presença em mais de 200 países, e movimentam volumes anuais de transações de vários trilhões de dólares.
"A Visa está ciente dessas alegações. Elas estão associadas a um incidente envolvendo um prestador de serviços terceirizado na Ásia-Pacífico", disse um porta-voz da Visa ao BleepingComputer.
"Os sistemas da Visa não estiveram envolvidos e não foram afetados. Nenhum dado de pagamento, como números de cartão, foi afetado. Isso não tem relação com nenhuma das interrupções de sistemas em diferentes setores na semana passada."
A Mastercard informou ao BleepingComputer que "foi recentemente informada sobre um incidente ocorrido em um fornecedor terceirizado que resultou na exposição de uma quantidade limitada de endereços de e-mail – sem informações de pagamentos – de um pequeno subconjunto de titulares de cartões inscritos em um programa de benefícios específico".
O porta-voz da Mastercard garantiu que "não há impacto na rede de pagamentos da Mastercard nem na capacidade das pessoas de usarem seus cartões".
"Neste momento, a exposição foi contida e nossas equipes estão trabalhando com o provedor para apoiar os titulares de cartões afetados, conforme necessário."
O ransomware n0n reivindica o ataque
Em 11 de novembro de 2026, o grupo de ransomware n0n assumiu a responsabilidade por um ataque à Qubole, suspeita de ser o provedor terceirizado usado pelos serviços de pagamento.
A Qubole é uma empresa de análise de dados em nuvem pertencente à Idera, usada para análise de dados em nuvem, processamento automatizado, análise em tempo real e geração de relatórios.
Entre 14 e 26 de outubro de 2026, o hackers usaram credenciais da Qubole comprometidas para acessar os ambientes AWS dos clientes por meio de funções do IAM que as empresas haviam configurado anteriormente para conceder acesso ao Qubole.
Eles teriam roubado 53,9 GB em 30.743 arquivos diretamente da Qubole, incluindo contratos com clientes, registros de preços, informações de funcionários e usuários de teste e dados de produção.
Além disso, eles afirmaram possuir quase um petabyte de dados das redes de clientes da Qubole.
O n0n vazou os dados alegados do Chase, Visa e Mastercard em seu site de extorsão em 16 de novembro de 2026.
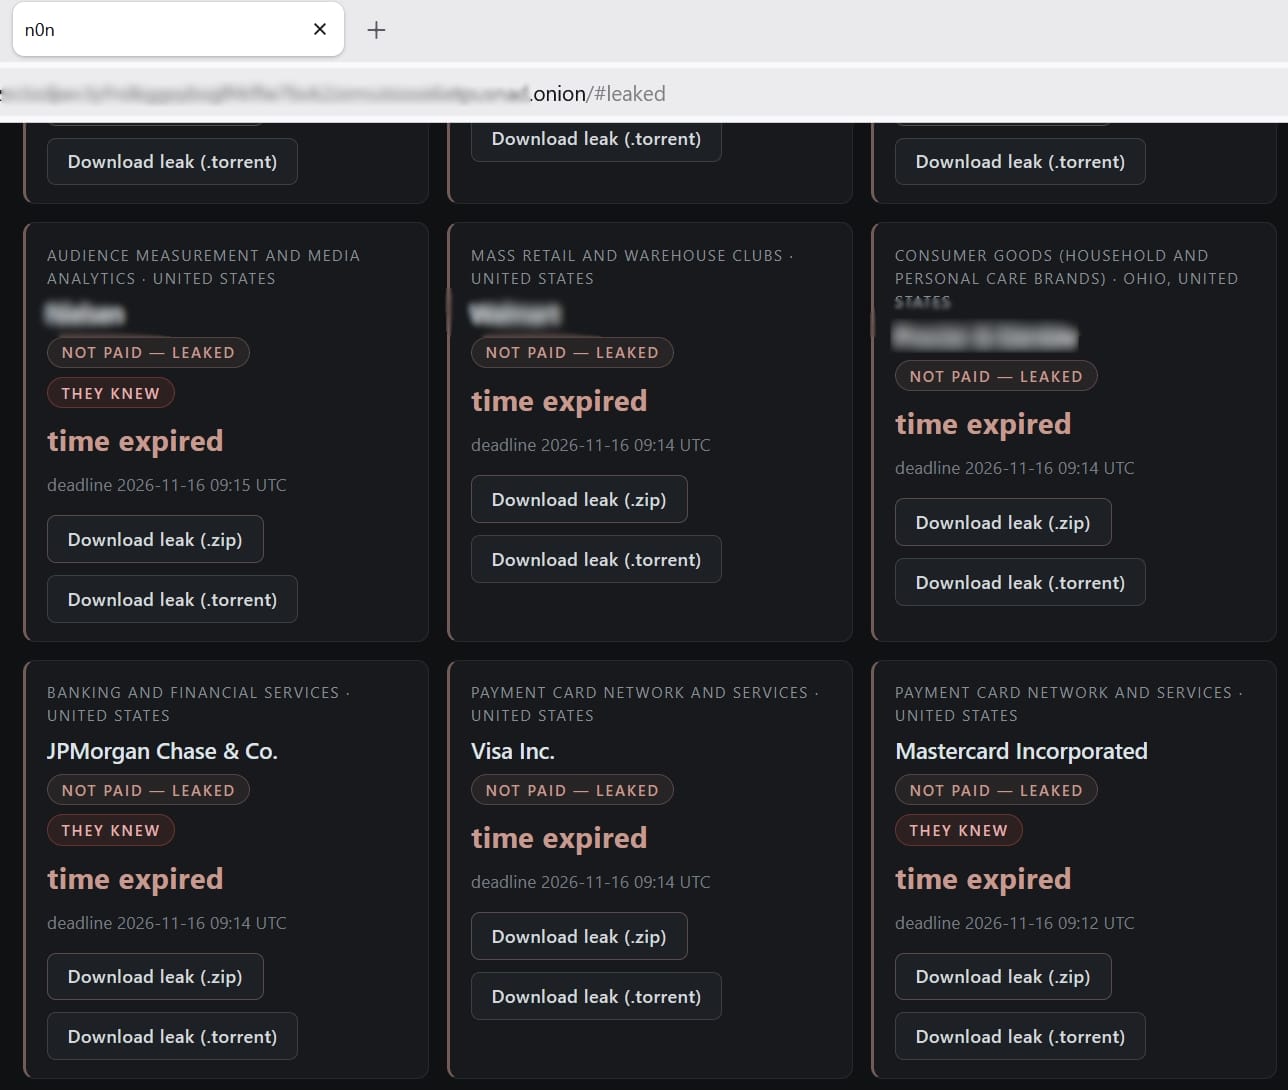
Fonte: BleepingComputer
O grupo de hackers afirmou ter entrado em contato com a Qubole e com algumas das empresas afetadas antes que os relatórios públicos da Sentra e da Wiz detalhassem os ataques, mas suas exigências de extorsão foram ignoradas.
O BleepingComputer entrou em contato com a Qubole para obter um comentário sobre as alegações dos agentes da ameaça, mas não recebemos nenhuma resposta até o momento da publicação.
Esta matéria foi produzida pela redação do portal, com apuração e tratamento editorial próprios.
Continue neste assunto
Palavras-Chave
Comentários nesta matéria
Comentário público sobre este texto. Após envio, a redação analisa antes de publicar. Para proposta de pauta ou assuntos privados, use mensagem à redação na sua conta.
Ainda não há comentários publicados nesta matéria.
Sua avaliação desta matéria
Clique nas estrelas para avaliar — pediremos que entre com seu e-mail.
Entre com seu e-mail para comentar nesta matéria (enviamos um link rápido, sem cadastro longo).
Entrar para comentar